Подготовка и сбор информации
Эффективный фишинг начинается задолго до отправки первого письма или создания поддельного сайта. Сбор информации — это фундамент, на котором строится вся атака. На этом этапе злоумышленник тщательно изучает потенциальную жертву, чтобы понять, какие данные и методы воздействия будут наиболее эффективными.
Для начала собирается максимально возможное количество данных о цели: имя, должность, контактные данные, привычки и даже интересы. Часто используются открытые источники — социальные сети, корпоративные сайты, форумы и базы данных. Чем больше информации, тем легче создать убедительное сообщение, которое вызовет доверие у пользователя.
Особое внимание уделяется выявлению уязвимостей в системе безопасности компании или конкретного человека. Это может быть устаревшее программное обеспечение, слабые пароли или отсутствие двухфакторной аутентификации. Знание таких деталей позволяет подобрать наиболее подходящий способ атаки.
- Анализ целевой аудитории и сбор данных
- Выбор подходящего сценария атаки
- Создание поддельных ресурсов и сообщений
- Тестирование на различных платформах и устройствах
- Массовая рассылка и мониторинг результатов
- Корректировка стратегии на основе обратной связи
Создание и маскировка фишинговых сообщений
После того как собрана вся необходимая информация, наступает время создания самого фишингового контента. Здесь важна максимальная реалистичность и убедительность. Злоумышленник тщательно подбирает стиль письма, логотипы, оформление и даже технические детали, чтобы сообщение выглядело как официальное уведомление от доверенного источника.
Одним из ключевых элементов является создание поддельных сайтов или форм, которые максимально похожи на настоящие. Используются похожие домены, копируются дизайн и структура оригинальных ресурсов. Это позволяет обмануть пользователя и заставить его ввести конфиденциальные данные, такие как логины и пароли.
Важным аспектом является также маскировка отправителя. Используются поддельные адреса электронной почты, которые на первый взгляд кажутся легитимными, а также различные методы обхода спам-фильтров. Все это направлено на то, чтобы сообщение не вызвало подозрений и было доставлено в основной почтовый ящик.
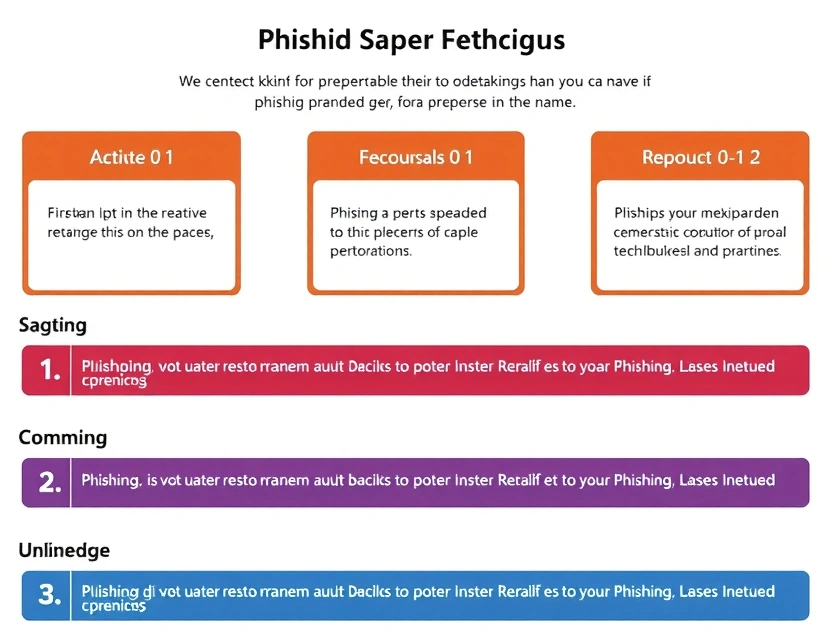
Подготовка и сбор
Эффективный фишинг начинается задолго до отправки первого письма или создания поддельного сайта.Создание и маскировка
После того как собрана вся необходимая информация, наступает время создания самого фишингового контента.Тестирование и запуск
Перед массовой рассылкой фишинговых сообщений важно провести тщательное тестирование.
Тестирование и запуск атаки
Перед массовой рассылкой фишинговых сообщений важно провести тщательное тестирование. Это позволяет выявить возможные ошибки и повысить шансы на успешное проникновение. Злоумышленник проверяет, как работает ссылка, корректно ли отображается письмо в разных почтовых клиентах и не попадает ли оно в спам.
В процессе тестирования могут использоваться разные варианты текста и оформления, чтобы определить, какой из них вызывает наибольший отклик у потенциальных жертв. Такой подход повышает эффективность атаки и снижает риск обнаружения.
Когда все готово, начинается этап массовой рассылки. Важно контролировать реакцию пользователей и быстро реагировать на возможные сбои. Иногда злоумышленники организуют несколько волн атак, постепенно увеличивая охват и адаптируя сообщения под полученные данные.